Cuando la heladera del súper se vuelve un blanco fácil: el hackeo que arruinó góndolas en Francia
Un ataque a los controladores de refrigeración de Danfoss expuso la fragilidad de la cadena de frío. Más de 350 supermercados franceses perdieron mercadería y algunos terminaron con focos de incendio, todo por equipos conectados a internet sin actualizar.
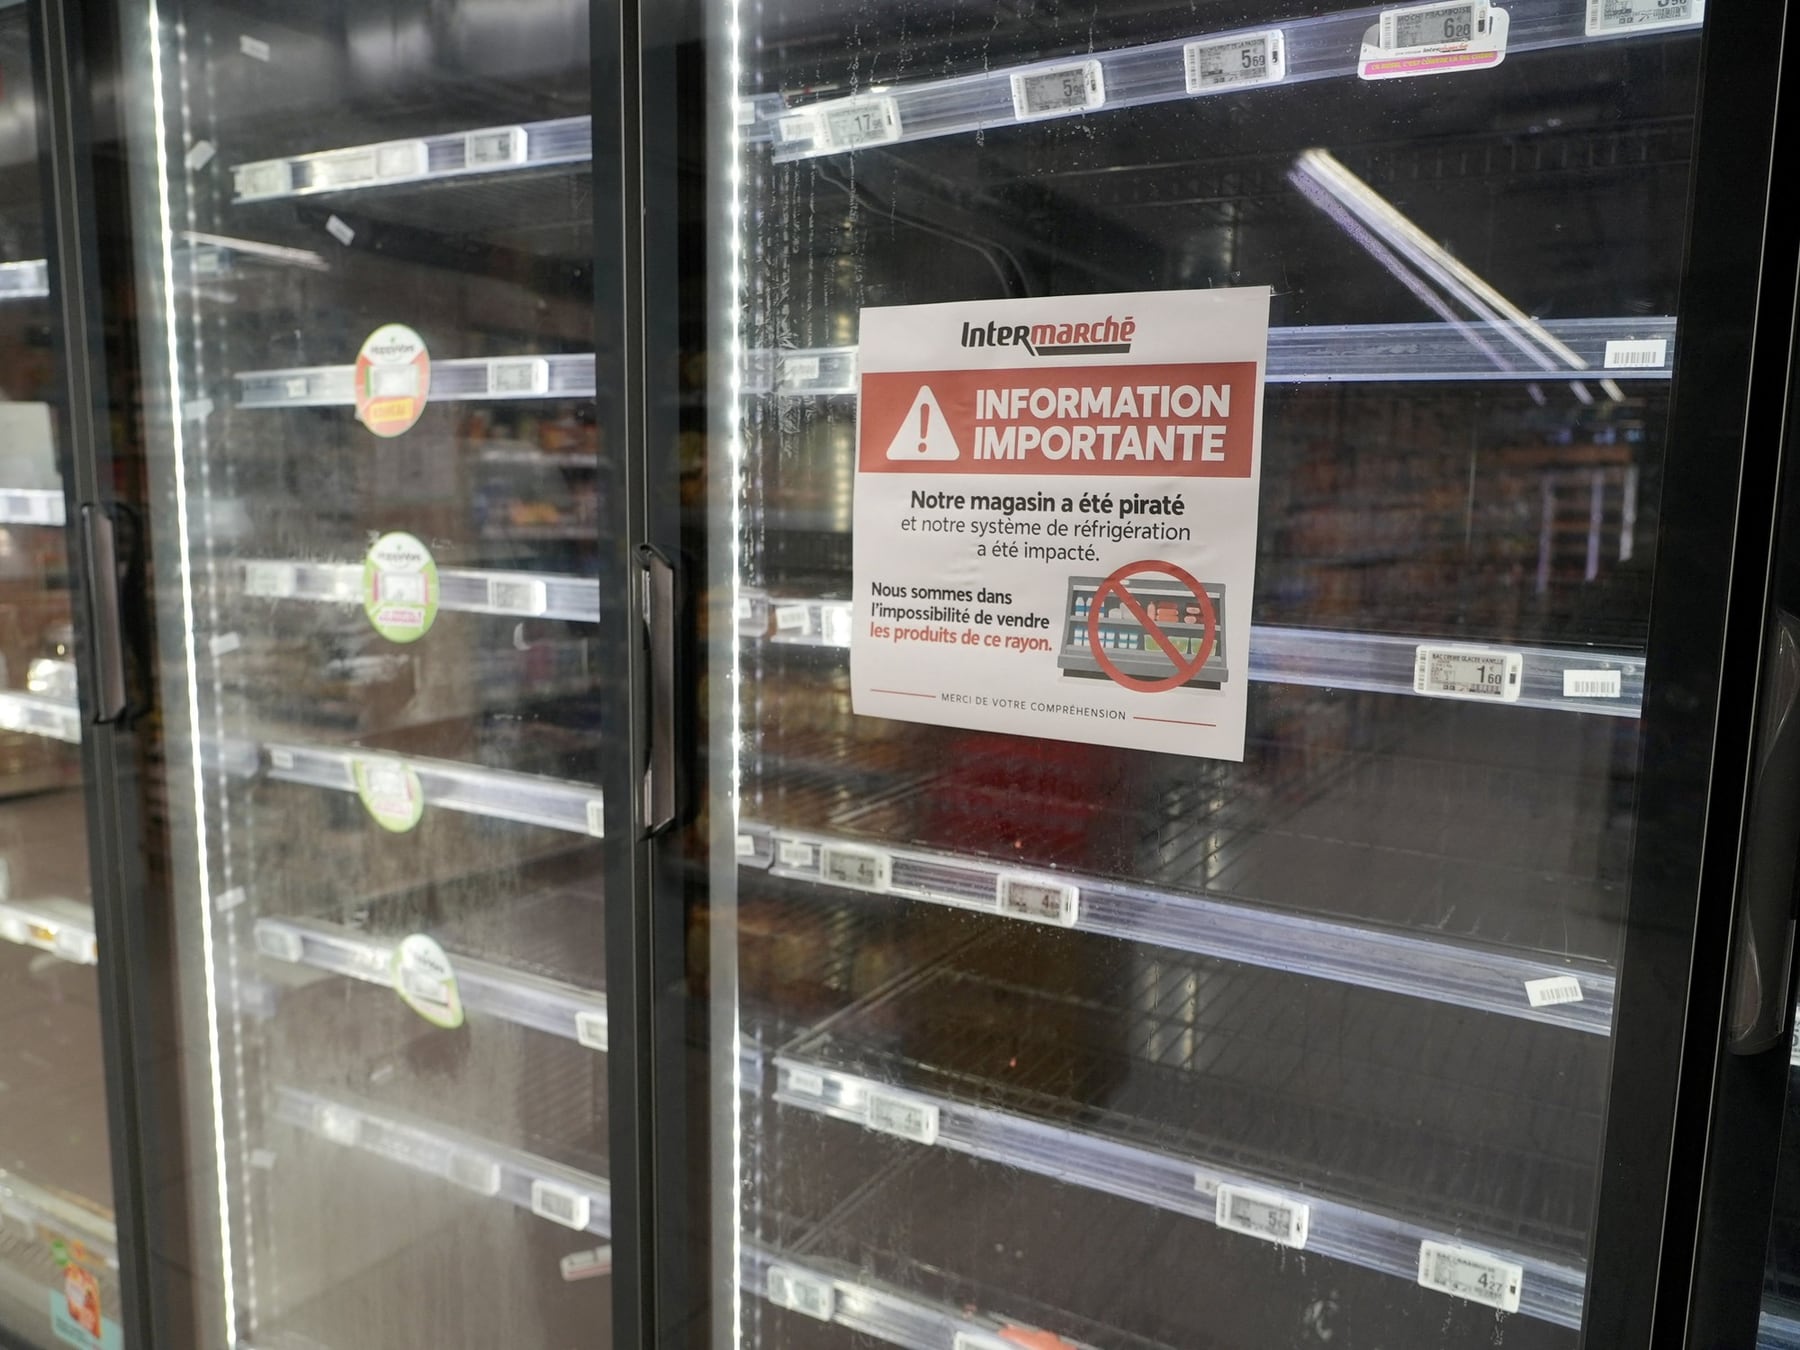
A vos te pasó: abrís la heladera, sacás la leche y está tibia. Te quejás del motor, maldecís al chino de la esquina y comprás otra. Ahora imaginá eso, pero a escala supermercado, con un atacante ajustando la temperatura a control remoto hasta que la carne se pudre y los congelados se descongelan. Eso acaba de pasar en Francia, y la moraleja es bastante incómoda.
Las heladeras y cámaras frigoríficas modernas no son el botellón blanco de la abuela: llevan una pequeña computadora adentro que permite controlar la temperatura, los compresores y los ciclos de descongelamiento desde una consola central. Es lo que en la jerga se llama un sistema SCADA, una sigla que traducida al barrio sería algo así como el panel de control del submundo de la refrigeración. Esa comodidad es también la puerta que quedó abierta de par en par.
El fabricante en el ojo de la tormenta
Los equipos comprometidos son de la danesa Danfoss, especialista en refrigeración industrial. La propia empresa reconoció que varios de los controladores atacados corrían versiones viejas de su firmware, ese software interno que es como el sistema operativo de la heladera pero para máquinas serias. Algunas versiones ya ni siquiera tienen soporte: la empresa las dejó en el olvido, como cuando borrás una app del celular y pretendés que siga andando.
Según un relevamiento con Shodan, una herramienta que es básicamente un Google de los dispositivos conectados a internet, había al menos 4.500 interfaces de Danfoss visibles desde la red al momento del incidente. No todas eran vulnerables, pero la cifra deja claro que exponer una heladera industrial a internet sin pensarlo dos veces es cada vez más común que dejar la puerta de casa abierta en verano.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla.”Braian Arroyo, especialista en ciberinteligencia
Arroyo aclara algo clave: ver un dispositivo expuesto no es lo mismo que poder hackearlo. Para meterse hace falta una vulnerabilidad concreta, una contraseña filtrada o una configuración mal hecha. Lo inquietante es que, en algunos casos documentados, esos agujeros permiten entrar incluso sin saber la clave. Y eso es exactamente lo que se sospecha que pasó.
La pista más firme: una falla vieja y parchada
- El modelo apuntado es el Danfoss AK-SM 800A, un controlador muy usado en cadenas de supermercados.
- El equipo Team82 de la empresa Claroty encontró fallas que permitían saltar la autenticación, o sea, entrar sin usuario ni contraseña.
- Danfoss publicó actualizaciones para tapar esos agujeros, pero muchos equipos nunca las instalaron.
- Las autoridades francesas todavía no confirmaron oficialmente que esa haya sido la vía del ataque, aunque es la hipótesis más sólida.
Una vez adentro, el atacante puede hacer exactamente lo que quieras con la cadena de frío: subir la temperatura de golpe, modificar los ciclos de descongelamiento o apagar las alarmas. Los reportes del caso francés indican que la temperatura fue subiendo de a poco hasta tocar picos de casi 50 grados, más que suficiente para arruinar productos frescos y congelados. En algunos locales, el sobrecalentamiento provocó focos de incendio. Cuando la refrigeración se desborda, la mercadería se pierde y la góndola se convierte en una pérdida de varios miles de euros por sucursal.
Lo más triste del asunto es que tenía arreglo. Yo, que dejé el router con la clave de fábrica durante tres años hasta que un vecino me explicó que cualquiera podía entrar, entiendo perfecto cómo se llega a esto. La solución no es mágica ni cara: actualizar el firmware, segmentar la red para que las heladeras no convivan en la misma red que la oficina, cambiar las contraseñas por defecto y, sobre todo, no exponer estos equipos directamente a internet. Cosas básicas que, como siempre, se hacen después del desastre.
Lo que te llevás como aprendizaje
- Si tu empresa tiene controladores industriales, tratálos como servidores: parcheá el firmware en cuanto salga una actualización.
- No expongas estos equipos a internet salvo que sea imprescindible, y en ese caso poné una VPN o un firewall-industrial en el medio.
- Cambiá las contraseñas de fábrica: el usuario admin con la clave admin es la peor herencia del mundo digital.
- Hacé auditorías con herramientas como Shodan para ver qué tenés realmente conectado y expuesto a la red.
Consejo final, bien en criollo: no esperes a que se te pudra la mercadería para ocuparte de la seguridad. En tecnología, la heladera que parece más tonta suele ser la más expuesta.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Qué es Stargate, el megaproyecto de IA para competir con China al que Trump dará 500.000 millones de dólares
Cómo es la nueva estafa virtual en la que te ofrecen descuentos y vacían tu cuenta bancaria en segundos