Esa TV box barata que te vendieron en la feria puede estar trabajando en tu contra sin que lo sepas
Dos investigadores chilenos compraron un equipo en Santiago de Chile, lo desarmaron en Buenos Aires y descubrieron que el firmware traía código malicioso de fábrica. Restaurarlo no servía de nada.
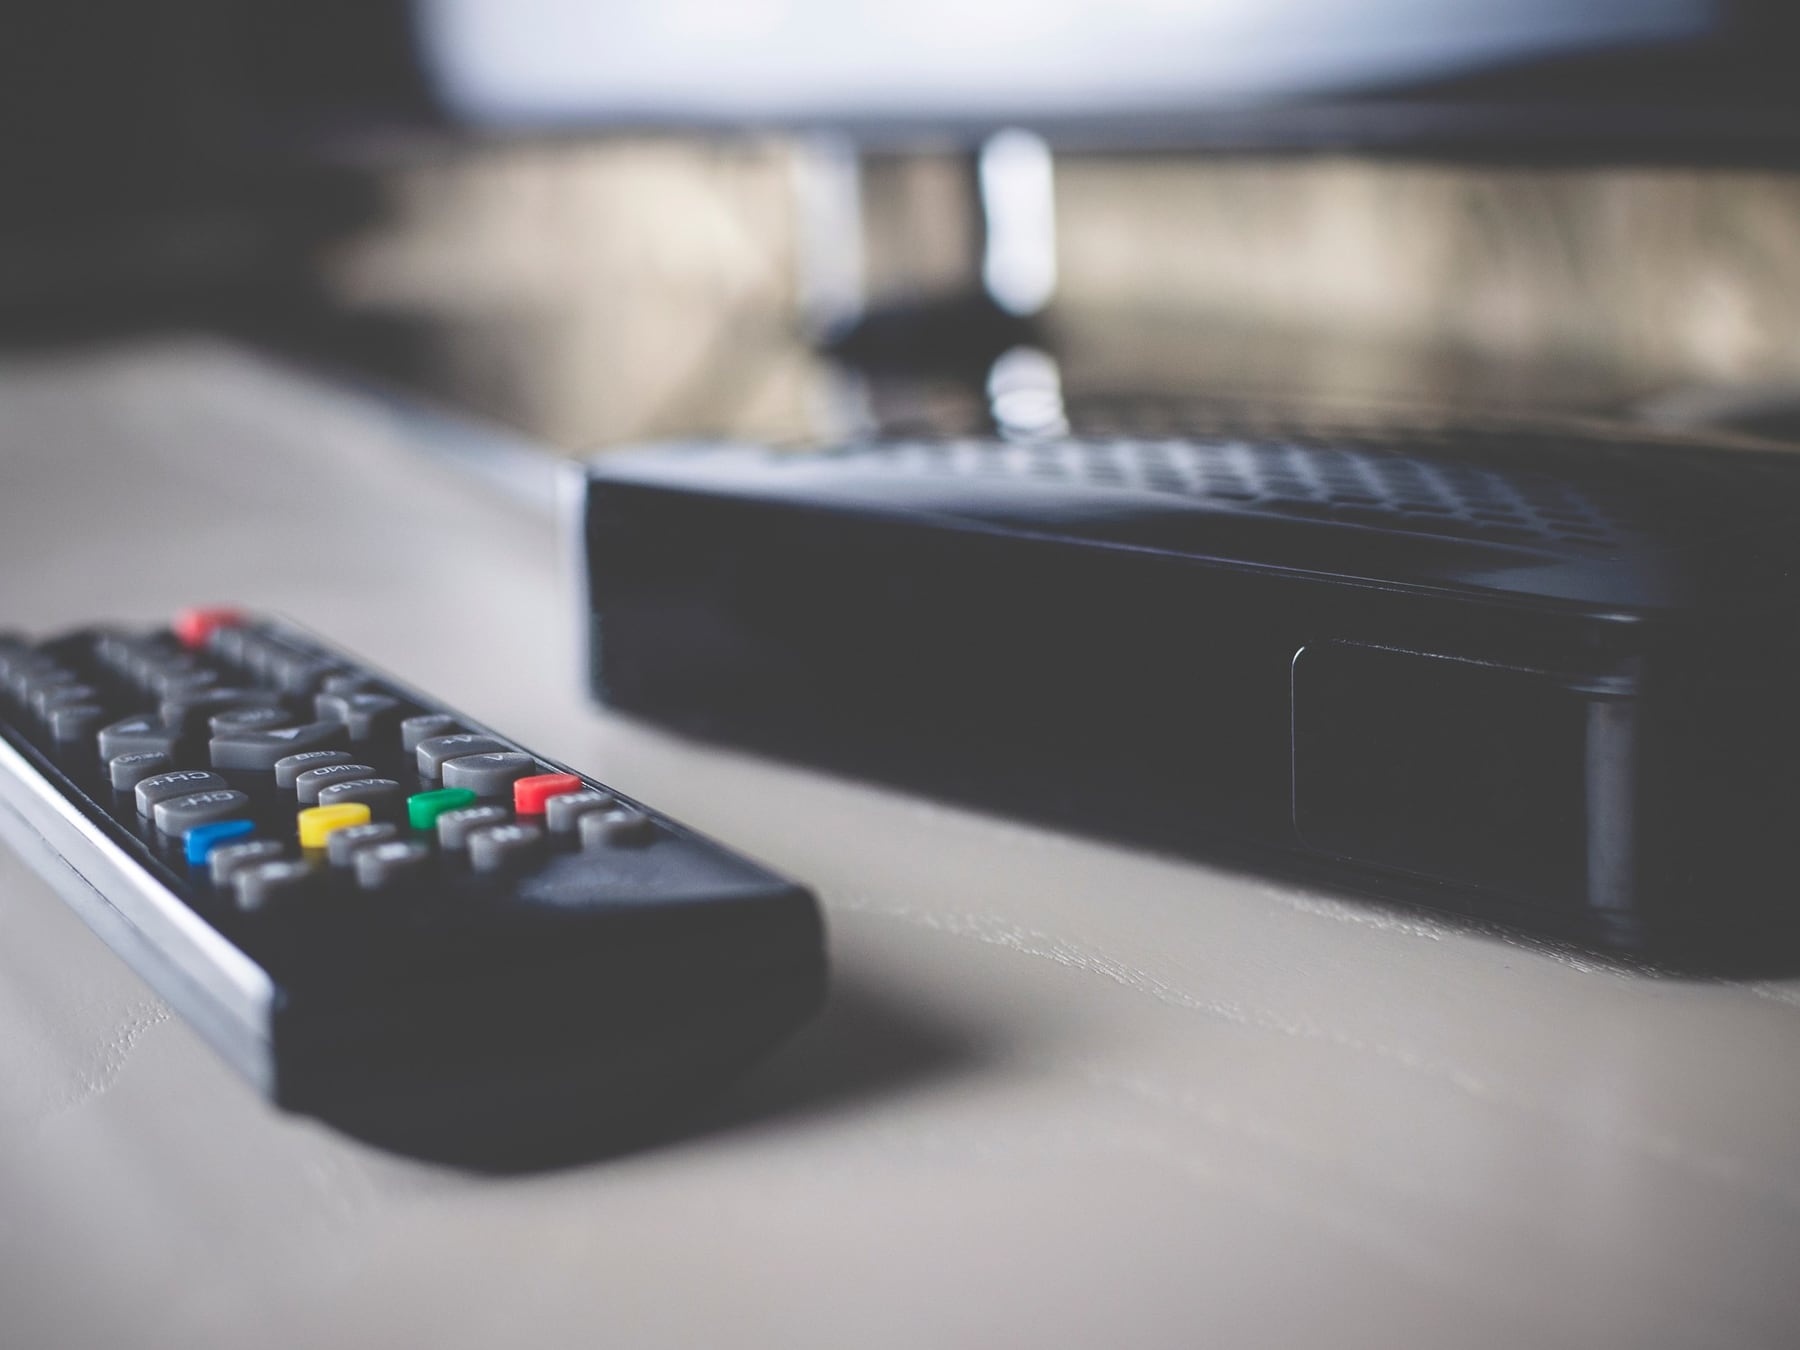
Me regalaron una TV box el año pasado. La enchufé, la conecté al wifi de casa y me olvidé del tema durante meses. Después de leer lo que publicaron Anthony De La Paz y Patricio Moraga Abarca en la última Ekoparty, me dieron ganas de desenchufarla y tirarla a la basura. O casi.
La historia arranca en una feria de Santiago de Chile. De La Paz, especialista en seguridad ofensiva, y Moraga Abarca, consultor senior en ciberseguridad, compraron uno de esos aparatitos que prometen convertir cualquier tele en smart TV por unos pocos pesos. Se lo llevaron al laboratorio, lo encendieron y se pusieron a mirar qué hacía cuando nadie lo estaba mirando.
Lo que encontraron debajo del capó
El equipo hablaba solo. Apenas se conectaba a la red, empezaba a charlar con un servidor de comando y control, lo que en la jerga se llama C2, que ya estaba en las listas negras de varios sistemas de detección. Piensen en el C2 como el casero de un departamento que recibe instrucciones por radio: el aparatito obedecía órdenes de un remoto sin que nadie le pidiera permiso.
Abrieron la caja, sacaron una copia de la memoria y fueron a buscar al culpable. Lo encontraron en el firmware, que es el software base, el que permite que el equipo arranque, mucho más abajo que las apps que uno instala o desinstala cada semana. Por eso resetear de fábrica, esa opción que uno aprieta cuando algo anda mal, no servía para nada. Es como tapar con pintura una cañería rota: el problema sigue ahí debajo.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca, investigadores de seguridad
- El dispositivo podía operar como proxy, o sea, prestarle la conexión de tu casa a terceros para que naveguen desde tu IP. Si alguien hace algo raro, la dirección de tu hogar queda asociada a esa actividad.
- Podía integrarse a una botnet, que es una red de equipos zombi controlados a distancia para actuar en conjunto, por ejemplo, en ataques masivos a servidores.
- Estaba en condiciones de capturar datos sensibles, como contraseñas y números de tarjeta, que se ingresen dentro del propio dispositivo.
El contexto argentino
Acá no hace falta cruzar la cordillera para encontrarse con estos equipos. En Mercado Libre y locales de informática se consiguen TV boxes desde 27.000 hasta 66.000 pesos, según el modelo y la forma de pago. Suelen correr una versión de Android y prometen acceso a canales y plataformas sin pagar'abonnement. La pregunta es a qué precio real.
Mea culpa: yo también caí con la idea de que un aparato barato era una ganga. Después de esto, prefiero gastar un poco más y dormir tranquilo. Mi consejo, si ya tenés una de estas cajas en casa y te quedó la duda: desenchufala del router, no solo de la tele, y andá pensando en desguazarla o llevarla a un punto de reciclaje electrónico. Y la próxima vez, comprá equipos de marcas conocidas, aunque cuesten el doble: terminás pagando menos. En plata y en dolores de cabeza.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Tu cara, pero con remera de Musculman: cómo (y por qué) la IA te viste de ochentoso
Así funciona el robo de datos y dinero en tu correo electrónico: basta con un mensaje de urgencia para caer
De Japón a la Argentina: 25 años de una alianza que transformó el mercado automotor nacional